公共WiFi安全吗?5步防止信息被窃取
咖啡馆、酒店、机场的免费WiFi还能用吗?这5个步骤专门防住假热点和钓鱼登录页这类真实风险。
公共WiFi安全吗?只能说部分安全:咖啡馆网络里,你的邮箱密码一般不会被人直接读走,但伪造一个同名热点、再弄一个假的登录页面,依然很容易。下面这五个步骤针对的正是这些现实风险,而不是十年前的老担忧。
公共WiFi真正的风险是什么?哪些只是过时的说法?
现在大多数网站和App都使用HTTPS:你的设备和网站之间传输的内容是加密的。坐在邻桌想截获你的银行或邮箱密码,几乎不可能。所以"千万别在咖啡馆登录邮箱"这类建议已经过时了。
但防护仍有漏洞,问题不在加密本身,而在网络本身:
| 风险 | 现实程度 | 对应步骤 |
|---|---|---|
| 与咖啡馆同名的伪造热点 | 高 | 步骤1–3 |
| 伪造的"WiFi登录"钓鱼页面 | 高 | 步骤4 |
| 通过DNS请求泄露你访问过的网站列表 | 中 | 步骤3 |
| 通过开放的文件共享感染病毒 | 中 | 步骤2 |
| 在HTTPS网站上被"隔空"截获密码 | 低 | 浏览器已经防住 |
如果想了解咖啡馆、酒店、车站等不同场所的详细情况,可以看这篇文章:Безопасный публичный Wi-Fi в кафе, отелях и аэропортах。这里只讲操作顺序。
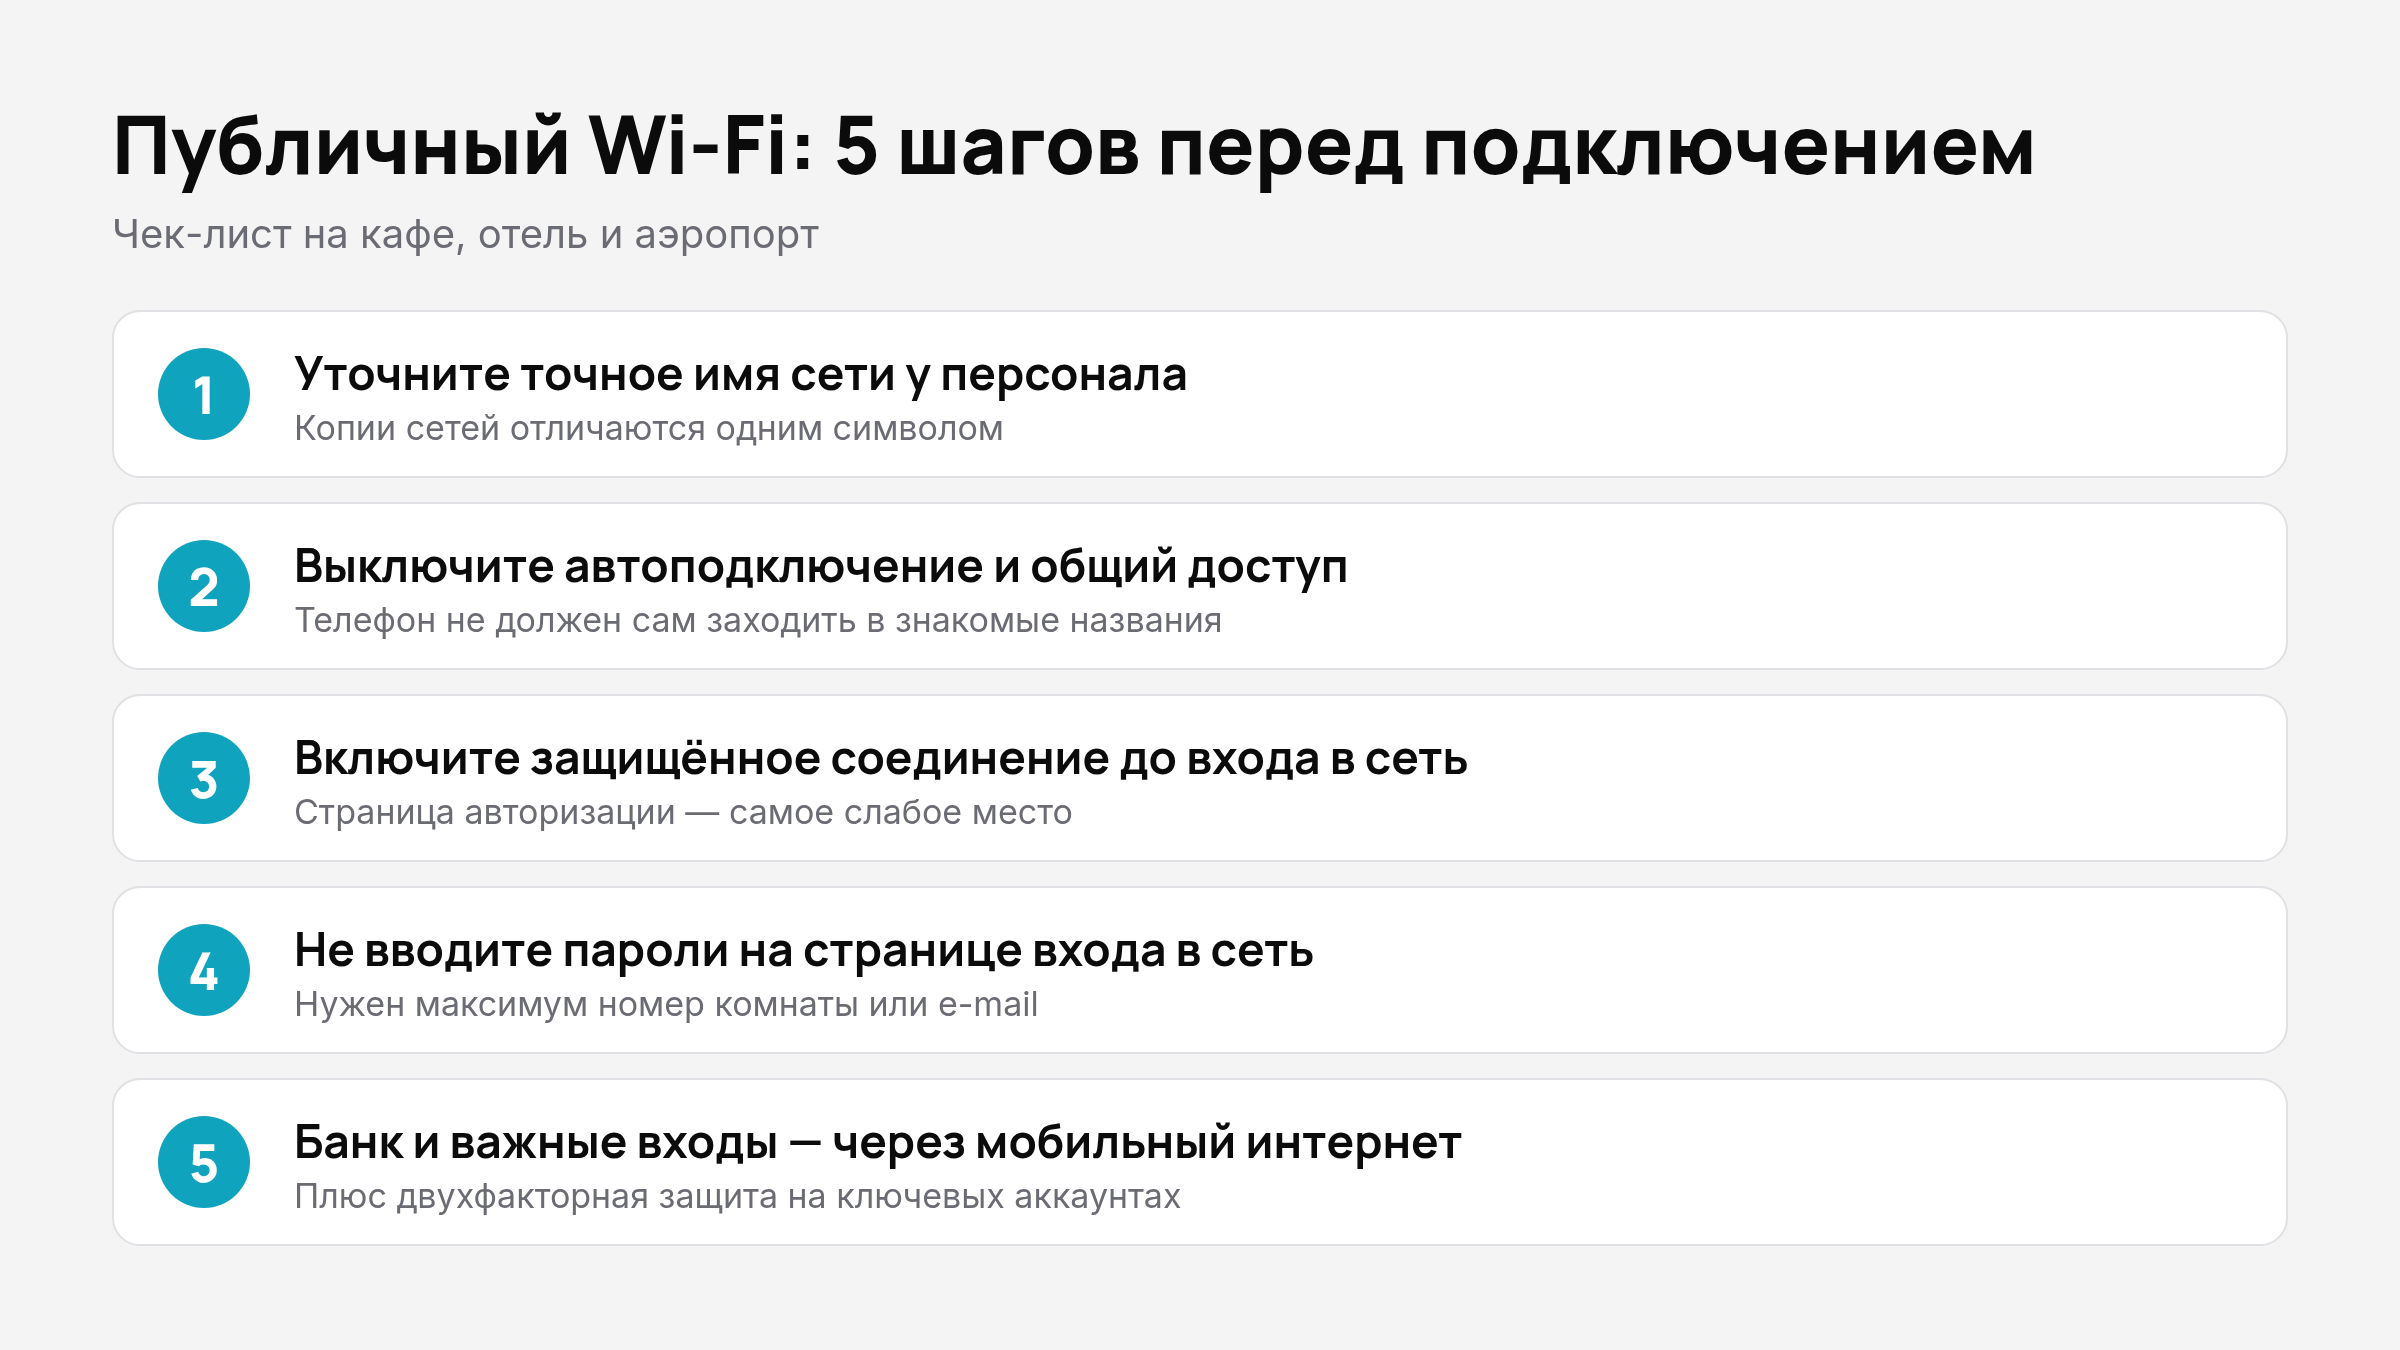
步骤1:先向店家确认准确的WiFi名称
伪造热点是这样运作的:咖啡馆附近有人建了一个叫 Cafe_Free_WiFi 的热点,而真正的网络叫 Cafe-Guest。手机分不清哪个是真的,人往往只会选"信号最强的那个"。请直接问服务员或前台,网络的确切名称是什么。像 Free WiFi、Airport Guest 这类通用名称最容易被仿冒,尽量不要连。
机场尤其如此:网络名称很多,告示牌很少,而伪造热点的信号还可能比真的更强。
步骤2:关闭自动连接和文件共享
手机和电脑会记住连过的网络,看到名字眼熟就自动加入。同名的假热点不需要你点任何东西,就能把你的设备"接走"。请在iPhone、Android和Windows的网络设置里,关闭公共网络的自动连接,出行结束后把这些网络从已保存列表中删除。
同样在设置里,关闭文件和打印机共享,并确认当前网络被标记为"公用网络"。这样可以避免通过开放共享文件夹中招。
步骤3:连上WiFi之前就先开启加密连接
这是最关键的一步。隐私保护服务(通常说的VPN)会对设备的全部流量加密。即使你连上了伪造热点,热点所有者看到的也只是一堆无法解读的数据。它还会向网络所有者隐藏你的DNS请求,也就是你打开过哪些网站的清单。DNS到底是什么、为什么它暴露的信息比你想象的多,我们在这篇文章里讲过:DNS простыми словами。
两个实用的细节:
- 连上WiFi后,先开启加密连接,再打开浏览器和微信等聊天软件。后台的App往往最先开始更新、联网。
- 开启断网保护(Kill Switch):一旦加密连接中断,设备的网络也会随之断开,而不是继续"裸奔"。检查方法见这篇:про аварийное отключение при обрыве соединения。
如果想一次把手机和电脑都设置好,请按这份指南操作:как настроить безопасное соединение на всех устройствах。不同套餐支持几台设备,请看价格方案页面:限制按同时连接的设备数计算,而不是设备总数。
步骤4:不要在WiFi登录页面输入密码
那种要求你同意条款或留下邮箱的页面,本身就没有加密保护。伪造热点可以轻松给你展示任何页面,包括带"使用账号登录"按钮和密码输入框的页面。真正的WiFi只需要房间号、姓氏或短信里的一次性验证码就够了。
规则很简单:在这种页面上,永远不要输入邮箱、社交账号或银行的密码。如果页面偏偏要这些信息,关掉它,改用手机流量。
步骤5:付款和重要登录,用手机流量
付款、网银和工作邮箱,最好用手机开热点来上网:蜂窝网络在运营商层面是加密的,而你口袋里的个人热点,没人能伪造。如果没有手机信号,至少要确保步骤3已经完成。
两步验证能再加一道保险:即使密码被偷,没有第二个验证码也没用。怎样开启它、换手机时又不丢失访问权限,请看这篇文章:про двухфакторную аутентификацию。出行时用银行卡付款的注意事项,也有单独的一篇。
下次出行前的检查清单
- 向工作人员确认了准确的网络名称。
- 关闭了自动连接和文件共享。
- 在打开App之前,先开启了加密连接。
- 开启了断网保护。
- 没有在WiFi登录页面输入任何密码。
- 银行和支付都通过手机流量完成。
- 出行前更新了系统和浏览器:旧版本容易出现早已修复的漏洞。
简单总结
公共WiFi不必害怕,但也不该默认信任。如今最主要的风险是伪造热点和假的登录页面,而对付这两者,有一套组合就够了:确认准确的网络名称、关闭自动连接、从第一秒起就使用加密连接。