Безопасен ли публичный Wi-Fi: 5 шагов защиты в кафе и отеле
Как безопасно пользоваться бесплатным Wi-Fi в кафе, отеле и аэропорту: пять шагов против поддельных сетей и фишинговых страниц входа.
Безопасен ли публичный Wi-Fi? Отчасти. Пароль от почты в сети кафе обычно никто не прочитает, а вот подделать саму сеть и страницу входа в неё по-прежнему просто. Ниже пять шагов, которые закрывают именно эти риски, а не страхи десятилетней давности.
Чем опасен публичный Wi-Fi на самом деле, а что давно миф?
Большинство сайтов и приложений сейчас работает по HTTPS: содержимое запросов шифруется между вашим устройством и сайтом. Сидя за соседним столиком, перехватить пароль к банку или почте почти нереально. Поэтому советы вроде «никогда не заходите в почту в кафе» устарели.
Но у защиты есть дыры, и они не в шифровании, а в самой сети:
| Риск | Насколько реален | Что закрывает |
|---|---|---|
| Поддельная точка доступа с таким же именем, как у кафе | Высокий | Шаги 1–3 |
| Фишинговая страница «входа в Wi-Fi» | Высокий | Шаг 4 |
| Утечка списка открытых сайтов через DNS-запросы | Средний | Шаг 3 |
| Заражение через открытый общий доступ к файлам | Средний | Шаг 2 |
| Перехват паролей «по воздуху» на сайтах с HTTPS | Низкий | Уже закрыт браузером |
Подробный разбор по типам мест — кафе, отели, вокзалы — есть в статье Безопасный публичный Wi-Fi в кафе, отелях и аэропортах. Здесь только порядок действий.
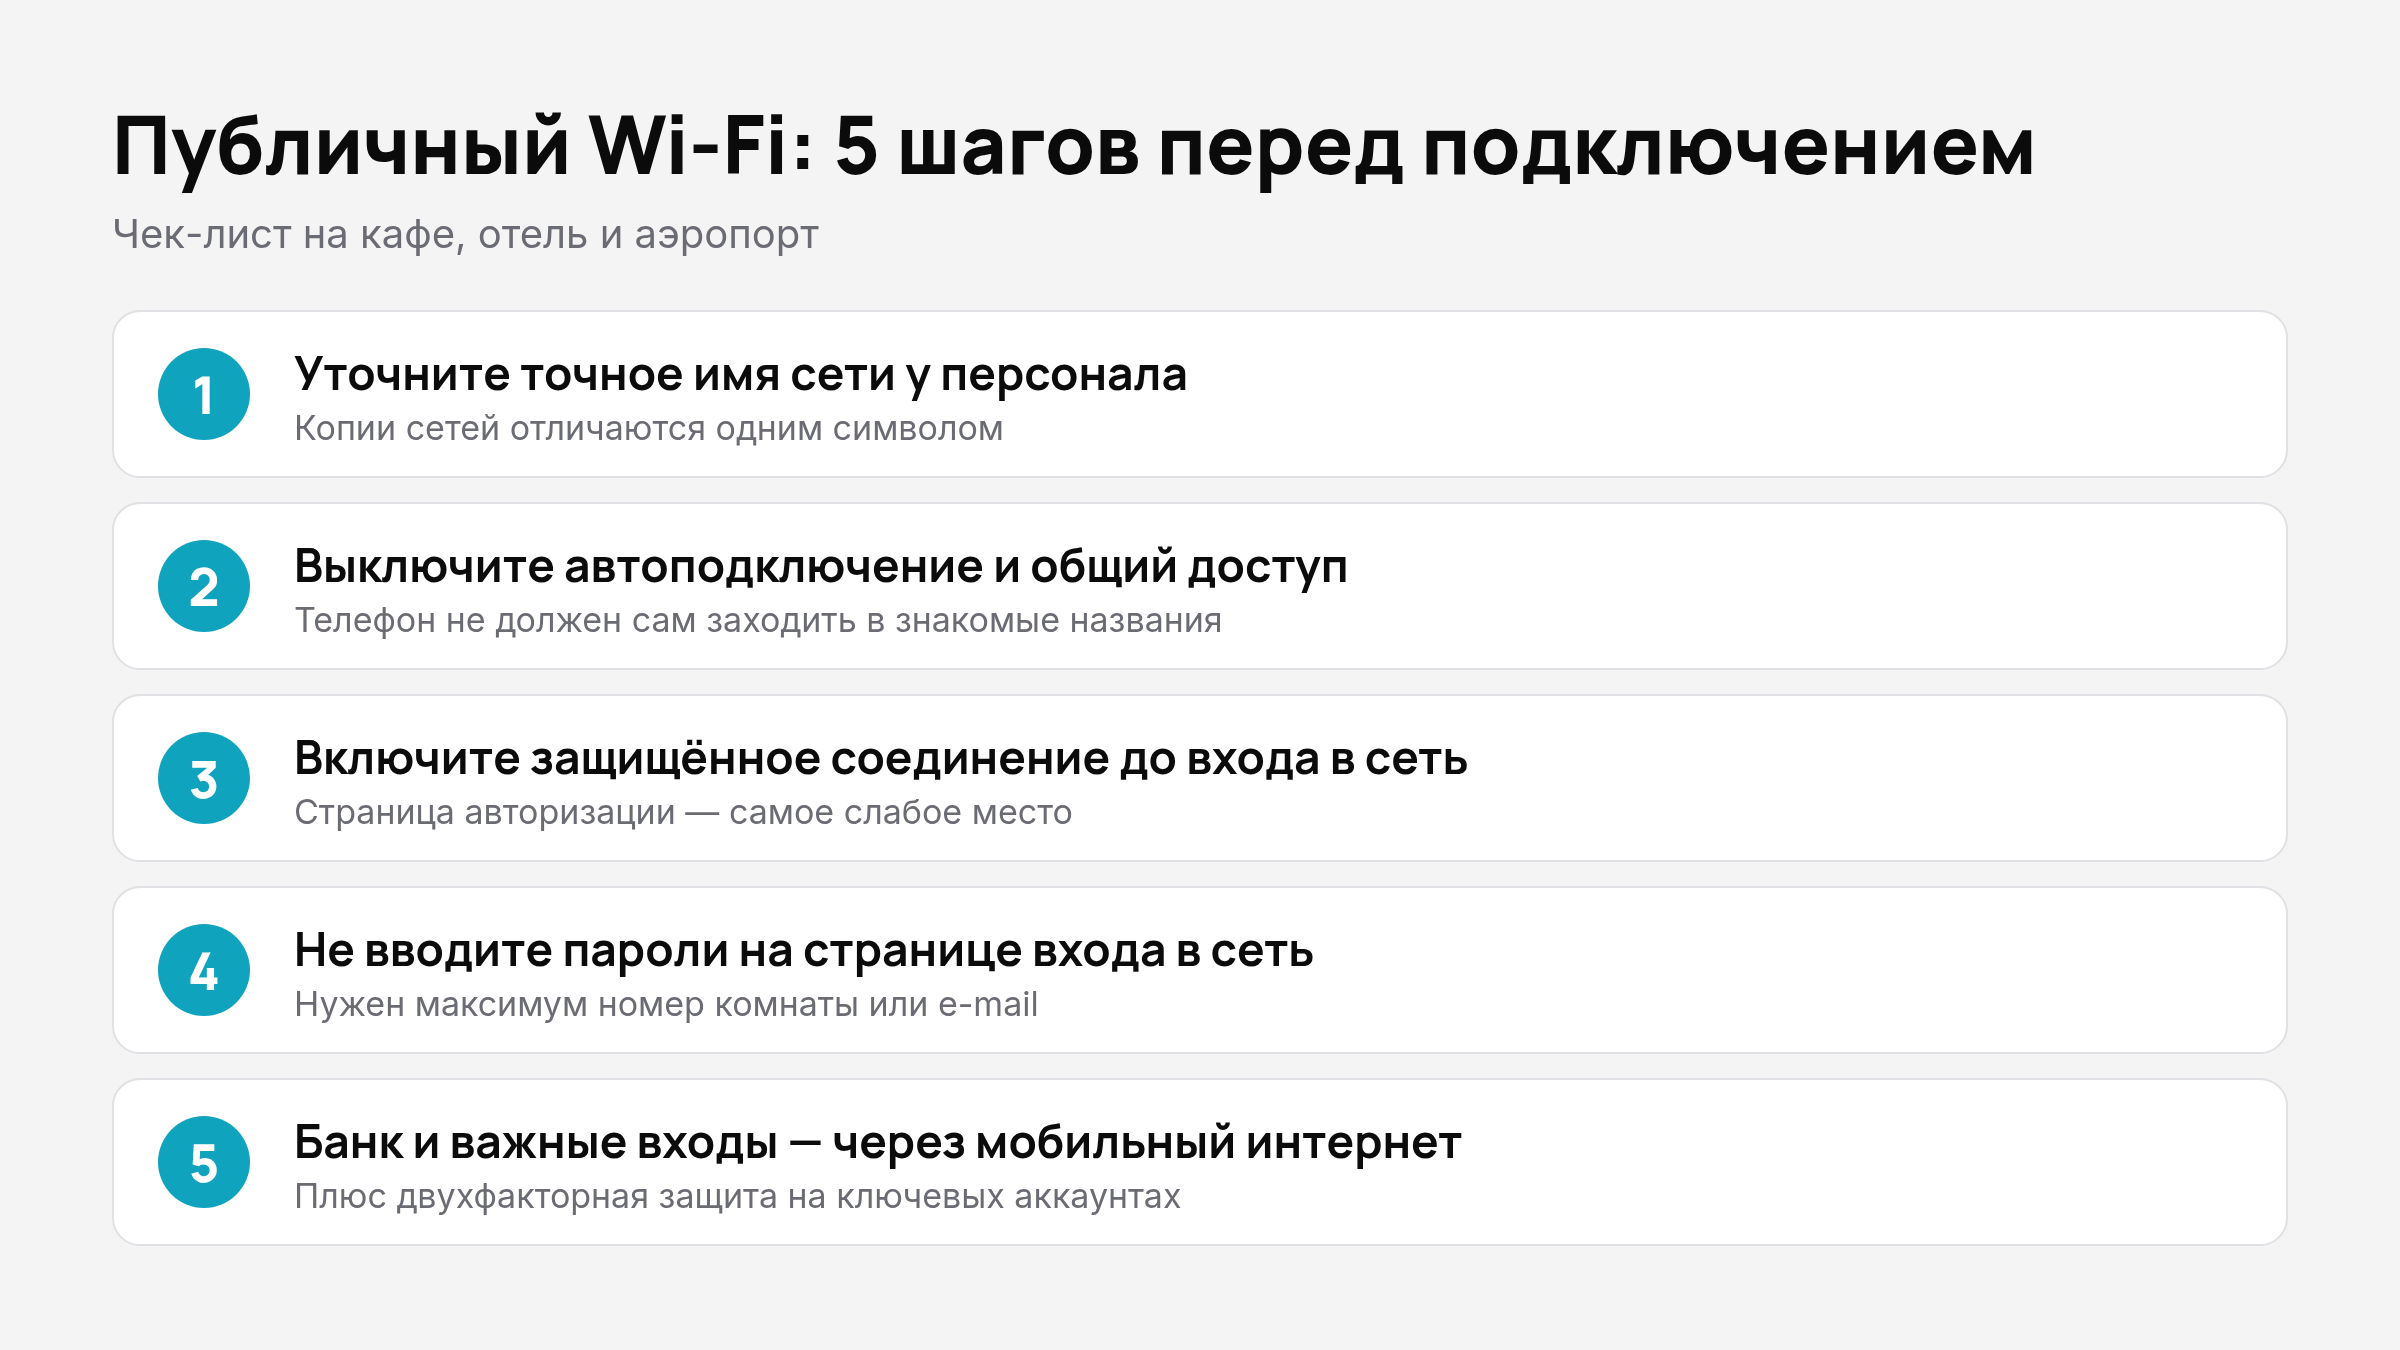
Шаг 1. Как узнать настоящее имя сети?
Подделка работает так: рядом с кафе кто-то поднимает точку с названием Cafe_Free_WiFi, а настоящая называется Cafe-Guest. Телефон не отличает их по смыслу, а человек выбирает «ту, что мощнее». Спросите у официанта или на ресепшене, как сеть называется буквально. Не подключайтесь к общим вариантам вроде Free WiFi или Airport Guest: их проще всего копировать.
В аэропортах это особенно заметно: названий много, табличек мало, а сигнал от подделки может быть сильнее настоящего.
Шаг 2. Как отключить автоподключение и общий доступ?
Телефон и ноутбук помнят сети и сами заходят в те, что называются знакомо. Подделка с тем же именем подхватит вас без единого нажатия. В настройках сети на iPhone, Android и Windows выключите автоподключение для публичных сетей, а после поездки удалите их из списка известных.
Там же отключите общий доступ к файлам и принтерам и проверьте, что сеть помечена как «общедоступная». Это закрывает вариант с заражением через открытые папки.
Шаг 3. Нужен ли VPN в публичном Wi-Fi?
Да, это главный шаг. Сервис приватности (в народе VPN) шифрует весь трафик устройства ещё до выхода из помещения. Даже если вы сели на поддельную точку, её владелец увидит только набор нечитаемых данных. Такой сервис прячет от владельца сети и DNS-запросы, то есть список сайтов, которые вы открываете. Что такое DNS и почему он выдаёт больше, чем кажется, мы разбирали в статье DNS простыми словами.
Два практических момента:
- Включайте соединение сразу после подключения к Wi-Fi, до открытия браузера и мессенджеров. Приложения на фоне начинают обновляться первыми.
- Включите аварийное отключение: если защищённое соединение оборвётся, интернет на устройстве тоже остановится, а не продолжит работать в открытую. Как это проверить, описано в материале про аварийное отключение при обрыве соединения.
Если нужно настроить всё на телефоне и ноутбуке сразу, пройдите инструкцию как настроить безопасное соединение на всех устройствах. Сколько устройств покрывает тот или иной тариф, смотрите в разделе «Тарифы»: лимит считается по одновременно подключённым устройствам, а не по их общему числу.
Шаг 4. Можно ли вводить пароли на странице входа в Wi-Fi?
Нет. Страница, где просят принять условия или оставить почту, по своей природе работает без шифрования. Поддельная точка легко покажет вам любую страницу, в том числе с кнопкой «войти через аккаунт» и формой для пароля. Настоящему Wi-Fi хватает номера комнаты, фамилии или одноразового кода из SMS.
Правило простое: на такой странице пароль от почты, соцсетей или банка не вводится никогда. Если портал просит именно его, закрывайте страницу и переходите на мобильный интернет.
Шаг 5. Как безопасно зайти в банк или оплатить покупку?
Для оплаты, банка и рабочей почты лучше раздать интернет с телефона: сотовая связь шифруется на уровне оператора, а точку доступа в вашем кармане никто не подделает. Если мобильной сети нет, хотя бы убедитесь, что шаг 3 выполнен.
Дополнительный запас прочности даёт двухфакторная защита: даже украденный пароль без второго кода бесполезен. Как включить её и не потерять доступ при смене телефона, читайте в статье про двухфакторную аутентификацию. А об оплате картой в поездке есть отдельный разбор.
Чек-лист на ближайшую поездку
- Узнал точное имя сети у персонала.
- Отключил автоподключение и общий доступ к файлам.
- Включил защищённое соединение до открытия приложений.
- Включил аварийное отключение.
- Не вводил пароли на странице входа в сеть.
- Банк и оплаты открывал через мобильный интернет.
- Обновил систему и браузер до поездки: в старых версиях остаются ошибки, которые давно закрыты.
Если коротко
Публичный Wi-Fi не нужно бояться, но и доверять ему по умолчанию не стоит. Главные риски сегодня — поддельная точка и фальшивая страница входа. Против обоих работает одна связка: точное имя сети, выключенное автоподключение и защищённое соединение с первой секунды.